
积极预防
及时发现
快速响应
力保恢复
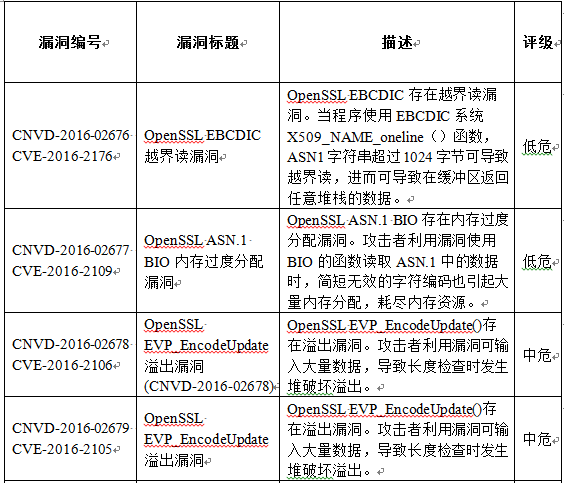
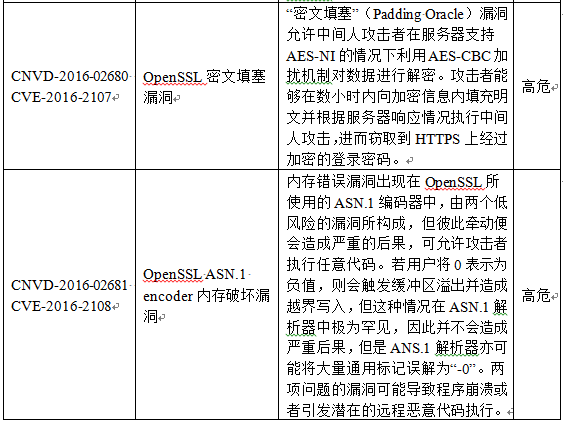
近日,OpenSSL发布了安全公告,共含6项更新。其中2项更新的综合评级为“高危”。国家信息安全漏洞共享平台(CNVD)收录了对应的漏洞,远程攻击者利用上述漏洞可导致程序崩溃,执行任意代码。
一、漏洞情况分析
OpenSSL是一个实现安全套接层和安全传输层协议的通用开源加密库,可支持多种加密算法,包括对称密码、哈希算法、安全散列算法等。近期官方发布安全公告,修复如下列表漏洞:
二、漏洞影响范围
漏洞影响OpenSSL 1.0.2,1.0.1版本。由于OpenSSL广泛应用于一些大型互联网企业的网站、VPN、邮件、即时聊天等类型的服务器上,因此对服务提供商以及用户造成的威胁范围较大,影响较为严重。大多数通过SSL/TLS协议加密的网站都使用了OpenSSL的开源软件包,因此漏洞影响会涉及到所有使用OpenSSL开源包的应用。
三、漏洞修复建议
目前,厂商已发布安全公告修复上述漏洞。CNVD建议相关用户关注厂商主页更新,及时下载最新版本,避免引发漏洞相关的网络安全事件。https://www.openssl.org/source/
附:参考链接:
https://www.openssl.org/news/vulnerabilities.html
https://www.openssl.org/news/secadv/20160503.txt
http://www.cnvd.org.cn/flaw/show/CNVD-2016-02676
http://www.cnvd.org.cn/flaw/show/CNVD-2016-02677
http://www.cnvd.org.cn/flaw/show/CNVD-2016-02678
http://www.cnvd.org.cn/flaw/show/CNVD-2016-02679



