
积极预防
及时发现
快速响应
力保恢复
2013年12月,国家信息安全漏洞共享平台(CNVD)对域名系统软件以及域名机构存在的漏洞风险进行跟踪监测,并联合CNVD合作单位(WOOYUN网站)接收涉及境内域名机构的漏洞事件报告。现将相关情况通报如下:
一、近期域名系统软件漏洞情况分析
CNVD对域名机构广泛使用的域名系统漏洞进行了分类收录。12月,CNVD收录了MaraDNS、HostBill 2款软件存在的多个漏洞。攻击者利用漏洞获得敏感信息、执行脚本代码或绕过安全限制。
1.1 MaraDNS Deadwood IP伪造漏洞
MaraDNS是一个安全加强的DNS服务器。MaraDNS使用Deadwood后台程序处理递归DNS查询。Deadwood处理递归查询存在一个 IP伪造漏洞,远程攻击者可利用漏洞获得未授权访问或获取敏感信息。该漏洞的综合评级为“中危”,参考CNVD漏洞公告信息:
http://www.cnvd.org.cn/flaw/show/CNVD-2013-15240
1.2 HostBill ACL存在跨站脚本漏洞、安全绕过漏洞
HostBill是国外QualitySoftware.开发的虚拟主机、VPS云主机、独立主机、域名及附加产品的财务管理系统。
HostBill存在跨站脚本漏洞。由于程序未能正确过滤用户提交的输入,可导致跨站脚本攻击。允许远程攻击者利用漏洞注入恶意脚本或HTML代码,当恶意数据被查看时可获取敏感信息或者劫持用户会话。此外,HostBill还存在多个安全绕过漏洞,由于ACL控制存在安全漏洞,允许受限admin自行添加API,完全访问HostBill执行相关操作。
上述两个漏洞的综合评级均为“中危”,参考CNVD漏洞公告信息:
http://www.cnvd.org.cn/flaw/show/CNVD-2013-15532
http://www.cnvd.org.cn/flaw/show/CNVD-2013-15284
二、 境内域名机构漏洞风险事件
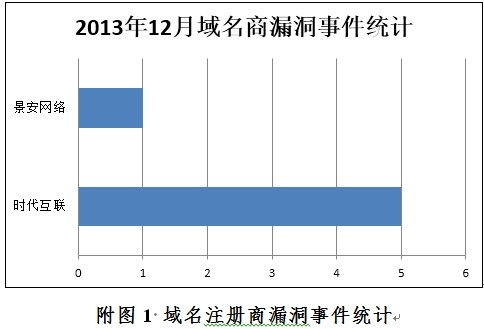
根据CNVD及合作单位WOOYUN网站收到的漏洞事件报告,12月份共收到6起涉及广东时代互联、河南景安网络等2家境内域名机构的漏洞风险事件。从漏洞类型和构成威胁看,信息泄露、SQL注入漏洞较多,可构成网站文件信息或用户敏感信息泄露,相关典型案例如下,详细列表见附件。
2.1 广东时代互联网站信息泄露漏洞
广东时代互联科技有限公司,是中国大型域名注册和网站托管服务提供商。根据漏洞报送者报告的情况,时代互联网站存在信息泄露漏洞。由于服务器对文件访问权限控制不严,远程攻击者利用漏洞可下载文件,查看敏感信息,构成信息泄露风险。CNVD对该漏洞的综合评级为“中危”。参考链接:http://www.wooyun.org/bugs/wooyun-2013-047171
2.2 河南景安网络服务器配置信息泄露漏洞
郑州市景安计算机网络技术有限公司,致力于电信基础服务运营,主要业务有:服务器托管、机柜租赁、数据中心专区承包、大带宽接入服务、增值服务以及中小企业互联网解决方案等增值电信基础服务。根据漏洞报送者报告的情况,河南景安网络存在服务器配置信息泄露漏洞。攻击者在渗透的过程中获得了景安网络的服务器配置信息,攻击者可利用信息发起进一步攻击。 CNVD对该漏洞的综合评级为“中危”。参考链接:http://www.wooyun.org/bugs/wooyun-2013-047110
|
报告时间
|
漏洞名称
|
评级
|
|
2013/12/27
|
时代互联网站信息泄露漏洞
|
中危
|
|
2013/12/26
|
河南景安网络服务器配置信息泄露漏洞
|
中危
|
|
2013/12/23
|
时代互联多个分站后台弱口令漏洞
|
中危
|
|
2013/12/23
|
时代互联所属分站SQL漏洞
|
高危
|
|
2013/12/22
|
时代互联所属分站SQL漏洞
|
高危
|
|
2013/12/22
|
时代互联演示站弱口令漏洞
|
中危
|
关键字:域名系统软件 域名机构 漏洞风险



