积极预防
及时发现
快速响应
力保恢复
2013年10月,国家信息安全漏洞共享平台(CNVD)对域名系统软件以及域名机构存在的漏洞风险进行跟踪监测,并联合CNVD合作单位(WOOYUN网站)接收涉及境内域名机构的漏洞事件报告。现将相关情况通报如下:
一、域名系统软件和域名机构漏洞风险情况
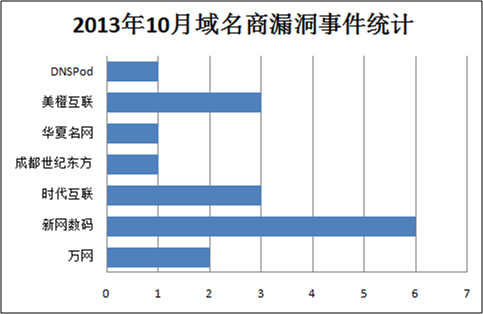
本月,CNVD未收录与域名系统软件的漏洞。根据CNVD合作单位WOOYUN网站收到的漏洞事件报告,10月份共收到17起涉及7家境内域名机构的漏洞风险事件。其中,涉及新网数码、美橙互联、时代互联等机构的漏洞风险事件较多。从漏洞类型和构成威胁看,信息泄露、SQL注入漏洞较多,可构成网站或用户敏感信息泄露,严重的可导致取得系统管理权限。详细列表和典型案例见附件。
二、域名机构漏洞风险事件典型案例
|
报告时间
|
漏洞名称
|
评级
|
|
2013/10/9
|
成都世纪东方多个子站SQL注入漏洞
|
高危
|
|
2013/10/9
|
美橙旗下建站之星SQL注入漏洞
|
高危
|
|
2013/10/9
|
美橙互联分站后台弱口令漏洞
|
中危
|
|
2013/10/11
|
万网分站通标网SQL注射漏洞
|
高危
|
|
2013/10/11
|
华夏名网分站SQL注入漏洞
|
高危
|
|
2013/10/12
|
时代互联用户信息泄露漏洞
|
中危
|
|
2013/10/13
|
时代互联SVN信息泄露漏洞
|
中危
|
|
2013/10/13
|
时代互联DNS域传送漏洞
|
中危
|
|
2013/10/17
|
新网备案信息管理平台目录遍历漏洞
|
中危
|
|
2013/10/17
|
新网网站投诉监查系统SQL注入漏洞
|
高危
|
|
2013/10/18
|
新网销售系统弱口令漏洞
|
中危
|
|
2013/10/20
|
新网ICP备案系统文件包含漏洞
|
中危
|
|
2013/10/22
|
万网分站SQL注入漏洞
|
高危
|
|
2013/10/23
|
新网主站服务器被入侵
|
高危
|
|
2013/10/29
|
新网ZabbixSQL注入漏洞
|
高危
|
|
2013/10/29
|
DNSPod跨站脚本漏洞
|
中危
|
|
2013/10/31
|
美橙互联分站服务器配置漏洞
|
中危
|