积极预防
及时发现
快速响应
力保恢复
一、 概述
Moobot是一基于Mirai开发的僵尸网络家族,自从其出现就一直很活跃,并且拥有0day漏洞利用的能力。本文主要介绍Moobot利用UNIXCCTV DVR/NVR视频监控设备在野0day漏洞的情况。
2020年6月9日,CNCERT和360首次捕获到针对该漏洞的探测扫描;2020年6月24日,首次捕获利用该漏洞的Moobot样本;2020年8月24日,厂商发布针对该漏洞的补丁。友情提醒此类设备的用户及时更新设备固件。
二、 漏洞分析
该漏洞是远程命令注入漏洞。漏洞位置为设备gui程序监听的8000端口(验证固件版本:ALL265_unix_2.3.7.2B.fwr),根据设备手册我们得知,该端口为DVR Watch,Search,Setup功能默认监听端口。该端口具有可远程更新系统时间的功能,此功能实际由gui程序调用系统命令nptdate实现。漏洞由此触发,gui程序执行ntpdate命令时没有对NTP server参数进行检查,导致命令注入漏洞。例如构造此条命令(ntpdate -d -t 1 time.nist.gov& whoami)将导致whoami命令被执行。
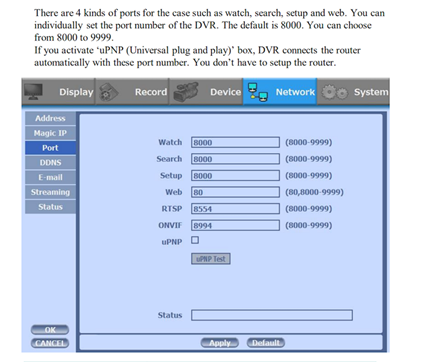
通过扫描全网8000端口,我们发现6k左右的在线设备。绝大部分的设备都在美国。已知受影响的设备型号包括:PVT-N5UNIXDVR 1、PVT-8MUNIXDVR 1、NVST-ILUNIXDVR 1、25 NVST-ILUNIXNVR 1、Magic-U-8M5UNIXDVR 1、NVST-IPUNIXNVR 1、NVST-IPUNIXDVR 1、Magic-T-8M5UNIXDVR 1、HD-Analog3RDVR 1、Magic-QXUNIXDVR 1、Magic-U-8M5UNIXDVR 2、PVT-8MUNIXDVR、NVR3RGPardisNVR、Magic-U-8M5UNIXBoca DVR、MER-28N16ENEODVR 1、MER-28N08ENEODVR 1等。
三、 漏洞相关样本分析
我们捕获的Moobot样本主要包括一个下载者(MD5:af3720d0141d246bd3ede434f7a14dcb)和一个Moobot变种(MD5:fb96c74e0548bd41621ea0dd98e8b2bb)。下载的主要功能为下载Moobot样本和实现持久化。值得一提的是,下载的Moobot样本是压缩的,这在一定程度上对抗了网络流量层面对样本的直接检测。Moobot变种,基于其复用了LeetHozer的加密方法,我们称之为Moobot_leet。Moobot_leet在主机行为层面和Mirai很相似,并无亮点,因此这方面不再细述;网络流量层面采用Tor Proxy,样本内嵌了大量的代理节点,而且Tor-C2被加密。
下文将着重介绍Moobot变种加密方法和通信协议。
(一)加密方法
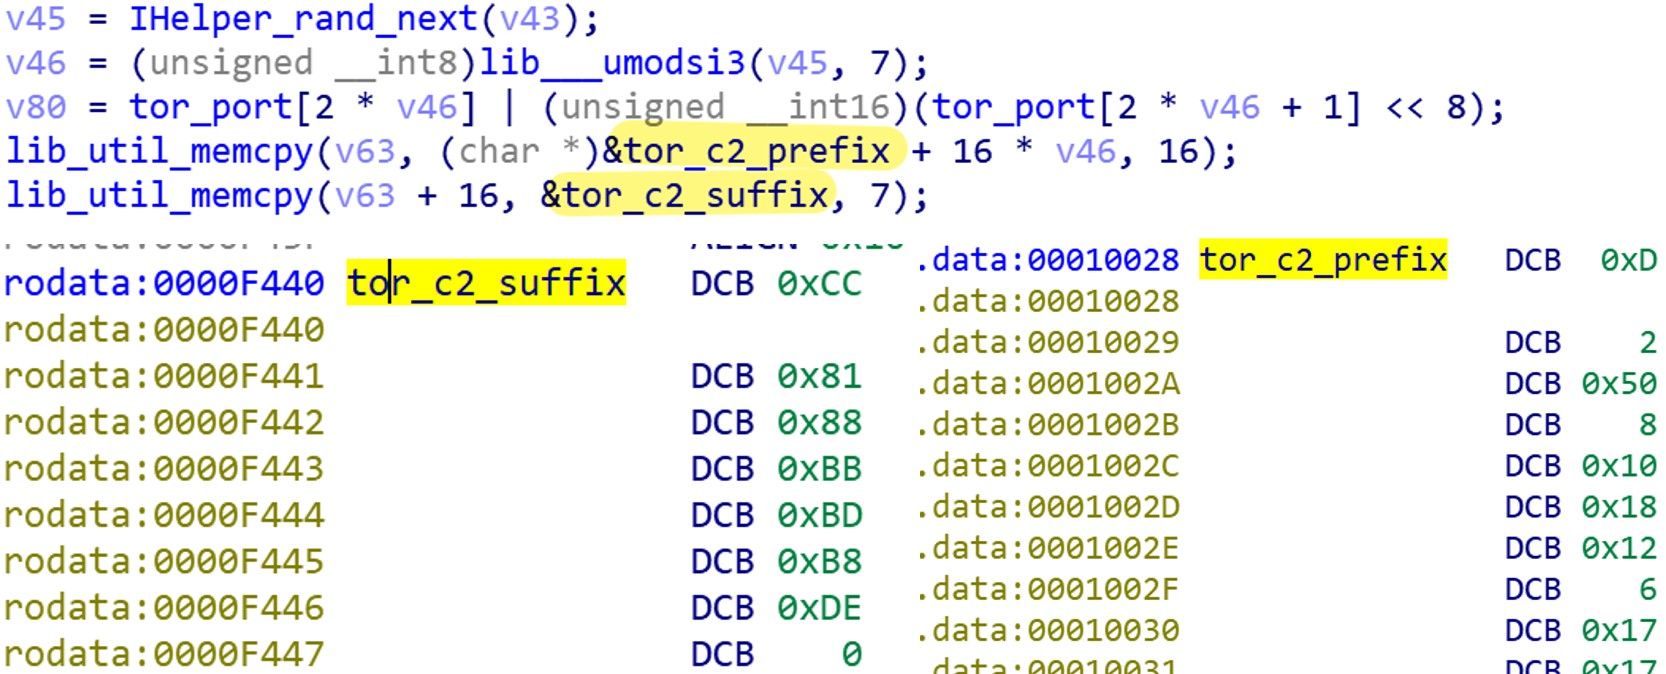
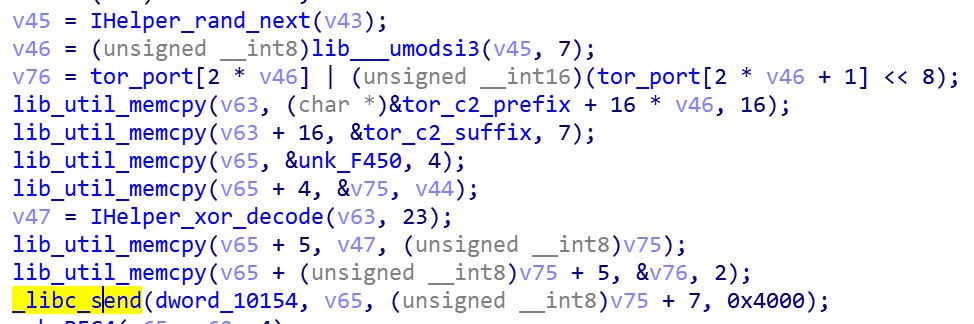
Moobot_leet将Tor-C2分成了prefix(16 bytes),suffix(7 bytes)俩部分,分别存在样本的不同位置,采用LeetHozer的加密方法,需要合并才能解密出正确的Tor-C2。
解密方法如下:
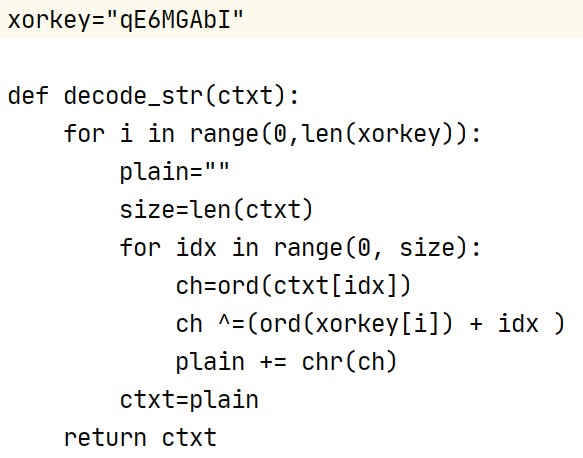
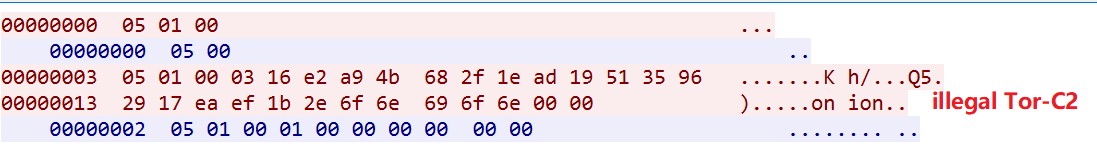
以prefix(0D 02 50 08 10 18 12 06 17 17 61 77 7A 79 6A 97),suffix(CC 81 88 BB BD B8 DE)为例,拼接得到ciphertext(0D 02 50 08 10 18 12 06 17 17 61 77 7A 79 6A 97 CC 81 88 BB BD B8 DE),解密可以得到Tor-C2为 ol6zbnlduigehodu.onion。比较奇怪的一点是,从代码层面(random mod 7),可以看出应该有7个Tor-C2,但实际样本中只有3个,这会导致Bot访问非法的Tor-C2。我们猜测这是一种用来扰乱安全研究员&对抗沙箱IOC自动抽取系统的手段。
(二)通信协议
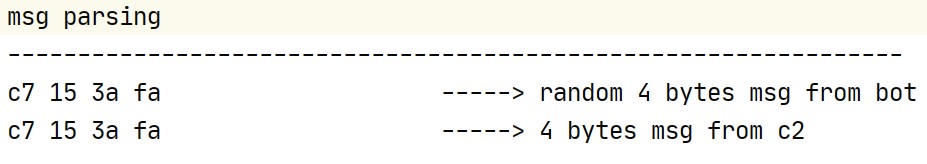
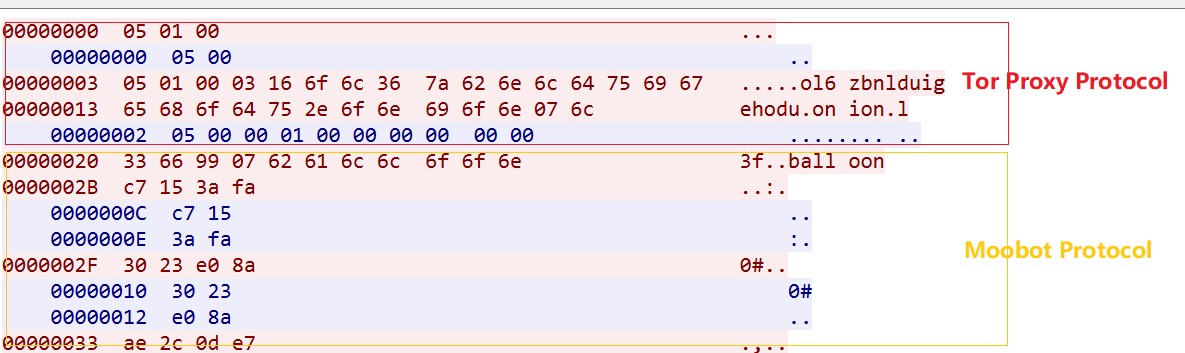
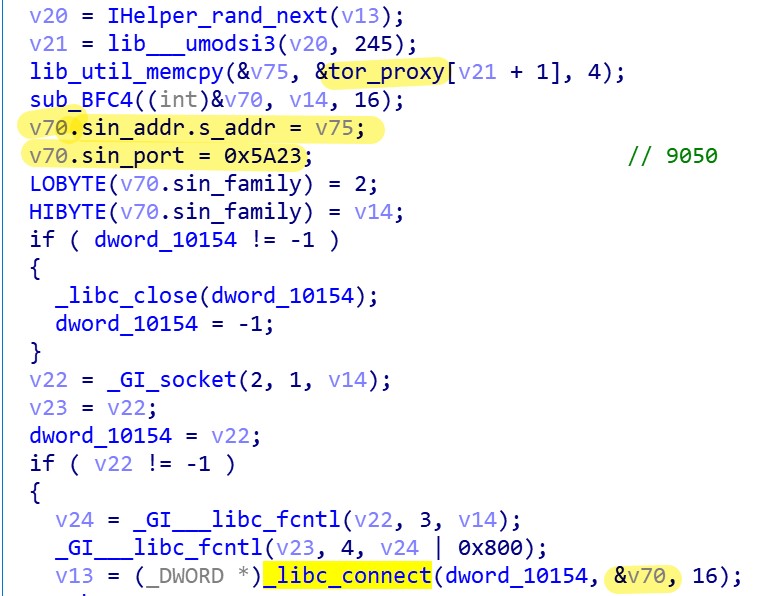
Moobot_leet首先和样本内置的代理节点建立连接,然后和Tor-C2建立连接,最后走正常的Moobot通信协议通知C2上线,接收C2下发的攻击指令。网络流量概览如下:
.jpg)
• 心跳包

Tor-C2:
域名
djq6cvwigo7l7q62.onion:194
dl3ochoifo77lsak.onion:1553
krjn77m6demafp77.onion:6969
mvo4y3vr7xuxhwcf.onion:21
nhez3ihtwxwthjkm.onion:21
ol6zbnlduigehodu.onion:1900
stmptmmm27tco3oh.onion:115
tto6kqp6nsto5din.onion:17
uajl7qmdquxaramd.onion:554
wsvo6jwd3spsb4us.onion:1900
样本MD5:
MD5
022081bc7f49b4aa5c4b36982390cd97
05764c4d5ec37575d5fd3efe95cf3458
260bda811c00dac88b4f5a35e9939760
30416eae1f1922b28d93be8078b25ba0
348acf45ccb313f6c5d34ca5f68f5e13
3e9ae33e0d5c36f7cd5f576233d83f26
4d785886039cbca5372068377f72da43
565c0456c7fbb393ec483c648155b119
655b56b345799f99b614e23128942b92
7735289d33d14644fea27add188093ea
7988a73a4b5ccb7ca9b98dc633b8c0c6
b2c66c2831173b1117467fdabc78241e
bb27f755238528fc3c6386287a5c74a7
bff215a95f088672ad13933a1de70861
cb428a513275b5e969353596deb7383d
cf3602498c49caa902d87579fd420098
e24dc070a4d90a7b01389de9f2805b2b
fe0488ec71ee04ddb47792cae199595b
下载链接: